Approche technique : authentification, autorisation et gouvernance d'exécution pour les transactions initiées par des agents
Si le commerce par agents représente la prochaine grande évolution des paiements numériques, son succès ne dépendra pas uniquement de l’intelligence, mais aussi de l’infrastructure capable de le régir. La première question stratégique est de savoir si l’on peut faire confiance aux paiements initiés par des agents. La deuxième question, et en fin de compte la plus déterminante, est de savoir comment cette confiance est techniquement garantie. La réponse réside dans la mise en place d’une couche de contrôle capable de valider en continu l’identité, d’évaluer le contexte, d’appliquer les règles et d’assurer une surveillance en temps réel tout au long de l’exécution des transactions initiées par des agents.
Le secteur des paiements a passé des décennies à perfectionner des contrôles techniques conçus pour des événements discrets, déclenchés par l'homme. Les modèles d'autorisation traditionnels partent du principe qu'une demande de transaction est soumise, évaluée au regard de règles prédéfinies, puis approuvée ou refusée. Ce modèle fonctionne efficacement lorsque l'intention économique est explicite, délimitée et directement attribuable à une décision humaine. La logique de contrôle est relativement simple, car l'autorisation intervient à un moment clairement défini.
Les agents d'intelligence artificielle (IA) introduisent un modèle de fonctionnement fondamentalement différent.
La prise de décision devient adaptative, contextuelle et continue. Les agents d’IA peuvent modifier leur comportement de manière dynamique en fonction de l’évolution des conditions environnementales, des objectifs opérationnels, des modèles d’apprentissage historiques ou de nouvelles données contextuelles. Un agent chargé des décisions d’approvisionnement, par exemple, peut réévaluer en permanence la sélection des fournisseurs, le calendrier, les seuils de prix ou la logique d’acheminement en fonction des conditions du marché en temps réel. Dans cet environnement, l’autorisation ne peut plus être considérée comme un simple point de contrôle appliqué au début de la transaction. Elle doit devenir un processus continu capable d’évaluer l’intention, la cohérence comportementale, l’adéquation contextuelle et l’autorité déléguée tout au long de l’exécution.
De l'authentification à l'autorisation contextuelle
La première exigence fondamentale concerne l’authentification des agents IA. Les agents IA doivent disposer d’identités vérifiables par cryptographie, pouvant être authentifiées de manière cohérente au sein des écosystèmes de paiement. Ces identités doivent garantir la légitimité et la provenance tout en favorisant l’interopérabilité entre les systèmes de paiement, les fournisseurs de portefeuilles électroniques, les institutions financières et les environnements d’orchestration. L’authentification permet de vérifier qu’un agent IA dispose d’une identité vérifiable au sein du système ; elle ne garantit pas pour autant que chacune de ses actions soit digne de confiance.
L'identité, cependant, n'est qu'un point de départ.
Les identifiants statiques peuvent attester de la légitimité, mais ils ne permettent pas de garantir que le comportement reste approprié. C'est là que l'autorisation contextuelle devient essentielle. L'infrastructure de paiement doit évaluer si une action spécifique d'un agent est conforme aux autorisations déléguées et à la politique opérationnelle. Cette évaluation doit tenir compte de l'objet de la transaction, des seuils de dépenses, des contraintes de délai, des conditions environnementales, de la cohérence comportementale, du contexte géographique et de l'évolution du profil de risque.
Concrètement, les systèmes de paiement doivent passer de la simple vérification de la validité d'un agent d'IA à la détermination du caractère approprié de sa décision dans le contexte dans lequel il agit.
Assurer la transparence et la responsabilité
La deuxième exigence fondamentale est l'observabilité en temps réel. Les agents d'IA introduisent des parcours décisionnels qui évoluent de manière dynamique à mesure que les conditions changent, ce qui rend indispensable une visibilité continue. Les écosystèmes de paiement doivent être capables de surveiller en temps réel les schémas d'exécution comportementale, de détecter rapidement les anomalies, de mettre en évidence les signaux d'explicabilité et d'intervenir lorsque le comportement décisionnel s'écarte des paramètres attendus.
Cette visibilité ne peut se limiter au niveau des transactions. Elle doit s'étendre à la justification des décisions, à l'évaluation des politiques, aux dépendances contextuelles et à l'évolution des comportements au fil du temps. Cela nécessite des modèles de télémétrie capables de saisir non seulement quelle décision a été prise, mais aussi pourquoi elle l'a été et quelles variables contextuelles ont influencé le résultat.
La traçabilité revêt une importance tout aussi grande. Les pistes d’audit traditionnelles enregistrent les événements liés aux transactions et les états de traitement. Les agents d’IA nécessitent une traçabilité qui s’étend jusqu’à la logique décisionnelle elle-même. Les institutions doivent être en mesure de reconstituer les raisons pour lesquelles une décision de paiement a été prise, les conditions de la politique qui ont été évaluées, les limites d’autorité qui ont été appliquées et les signaux contextuels qui ont influencé l’exécution.
Ce niveau de transparence est essentiel pour la gouvernance opérationnelle, le règlement des litiges, le contrôle de la conformité et la responsabilité réglementaire. Sans cela, les systèmes de paiement initiés par des agents deviennent difficiles à gérer, difficiles à expliquer et, en fin de compte, difficiles à considérer comme fiables.
Mise en place du plan de contrôle pour les paiements initiés par les agents
La troisième exigence concerne l'orchestration tenant compte des politiques. Les paiements initiés par des agents doivent s'inscrire dans des limites de gouvernance appliquées en permanence. Ces limites peuvent refléter les règles d'achat de l'organisation, les contrôles définis par les clients, les exigences de conformité juridictionnelles, les seuils de fraude ou encore les politiques opérationnelles dynamiques.
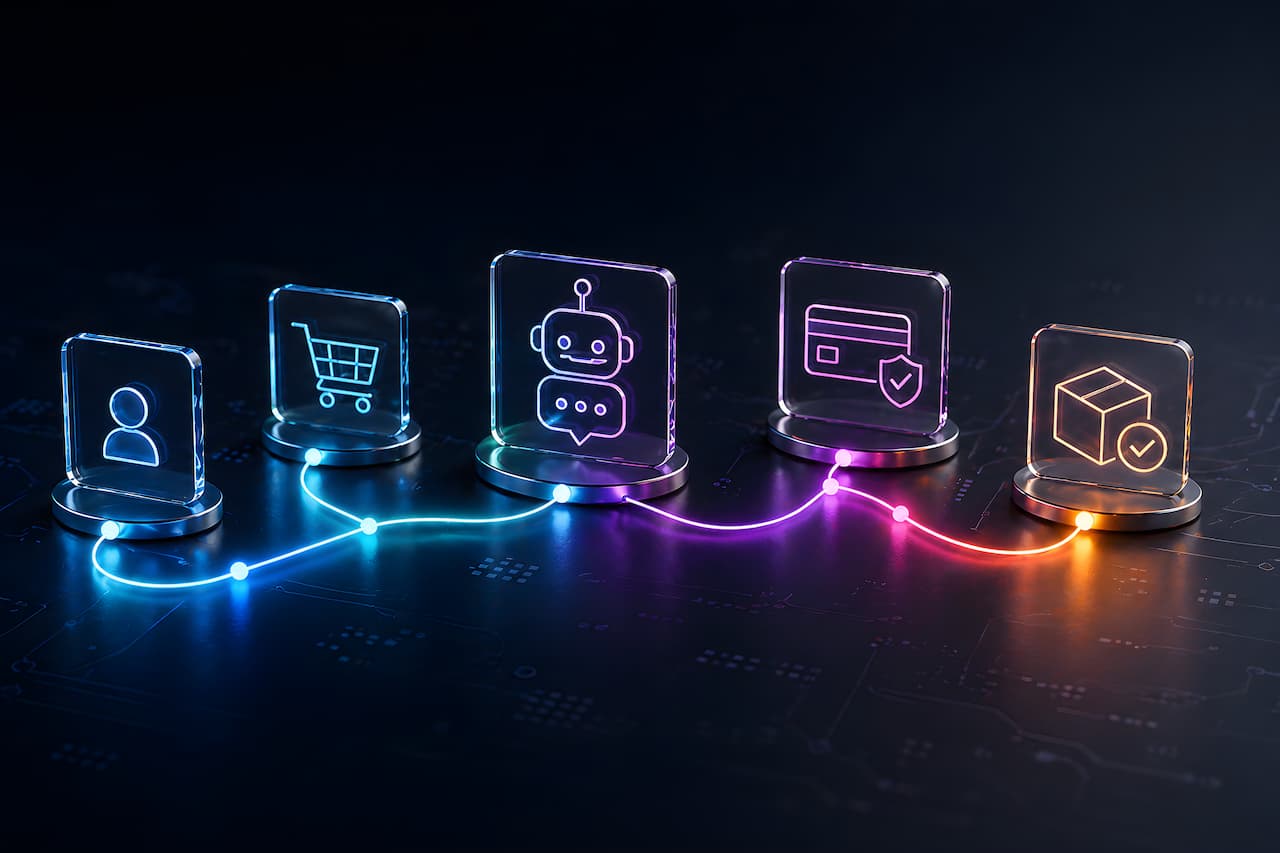
Cela élargit considérablement le rôle des plateformes d'orchestration des paiements. Leur fonction ira au-delà du routage et de l'optimisation pour devenir de véritables plans de contrôle de l'exécution initiée par des agents, en intégrant la validation d'identité, l'autorisation contextuelle, la surveillance comportementale, l'application des politiques et la gestion des exceptions au sein de cadres unifiés de gouvernance d'exécution.
Les éléments techniques nécessaires à cette architecture existent déjà au sein des infrastructures d'identité, des plateformes d'observabilité, des cadres de tokenisation et des moteurs de politiques. Le défi ne réside pas dans l'invention, mais dans l'intégration.
Les écosystèmes de paiement qui commencent dès maintenant à mettre en place ces capacités seront les mieux placés pour prendre en charge la prochaine génération de transactions initiées par des agents. Plus important encore, ils contribueront à définir les normes de mise en œuvre qui détermineront comment la confiance sera concrétisée dans le commerce entre agents.
Les paiements initiés par des agents ne pourront pas être mis en œuvre par le seul recours à l'intelligence. Ils nécessiteront une infrastructure capable de gérer cette intelligence avec précision, transparence et maîtrise. C'est cette couche de contrôle qui sera le pilier de la prochaine ère des paiements.
Découvrez nos analyses sur ce sujet ▶ Quel cadre de confiance faut-il mettre en place pour les paiements autonomes ?