

La identidad digital es un ecosistema en rápido crecimiento, aunque fragmentado. En todo el mundo hay numerosas iniciativas en marcha cuyo objetivo es crear identidades digitales reutilizables y las infraestructuras necesarias para su uso. Algunas de estas iniciativas están impulsadas por el sector público; otras, por el sector privado. Algunas se basan en el concepto de monedero digital; otras se centran más en las API.
La clave del éxito de estas iniciativas será la interoperabilidad y la confianza. La adopción a gran escala solo se producirá cuando las identidades digitales reutilizables funcionen a la perfección, independientemente del lugar en el que se presenten. Además, es necesario que tanto el usuario que presenta su identificación como las partes que se basan en datos de identidad digital verificados tengan la confianza suficiente en que dichas soluciones son seguras y fiables.
Por eso necesitamos sistemas de certificación: para demostrar que las soluciones cumplen las normas exigidas antes de que se utilicen en producción. La necesidad de contar con sistemas de certificación queda claramente demostrada en el ámbito de los pagos, donde tanto las certificaciones de interoperabilidad como las de seguridad han desempeñado un papel esencial durante muchos años.
La certificación de la identidad digital es, en sí misma, un ámbito en constante evolución, pero se está perfilando una visión cada vez más clara del alcance y el enfoque necesarios a medida que la identidad digital va ganando terreno.
Definición del alcance de la certificación.
El alcance de la certificación debería incluir todos los elementos necesarios para garantizar el buen funcionamiento del sistema a gran escala.
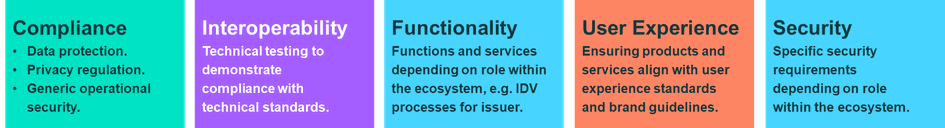
Figura 3: Alcance potencial de un sistema de certificación.
Entre las posibles áreas de certificación se incluyen:
- Cumplimiento normativo: soluciones de auditoría para garantizar la fiabilidad operativa.
- Interoperabilidad: comprobación de que las soluciones se ajustan a las especificaciones técnicas.
- Funcionalidad: soluciones de auditoría para obtener garantías en aspectos funcionales, como los procesos de verificación de identidad.
- Experiencia de usuario: evaluar la experiencia de usuario en relación con la imagen de marca o la usabilidad
- Seguridad: evaluación de la seguridad técnica de los sistemas y componentes.
El alcance exacto dependerá del programa. Por ejemplo, el programa canadiense esquema canadiense «Voila Verified» evalúa las soluciones según el Marco de Confianza Pancanadiense, que es independiente de la tecnología. Por lo tanto, su ámbito de aplicación incluye el cumplimiento normativo y la seguridad, pero no la interoperabilidad.
Establecimiento de un enfoque de certificación.
El alcance de la certificación debería incluir todos los elementos necesarios para garantizar el buen funcionamiento del sistema a gran escala.
La estructura básica de la certificación es la siguiente:
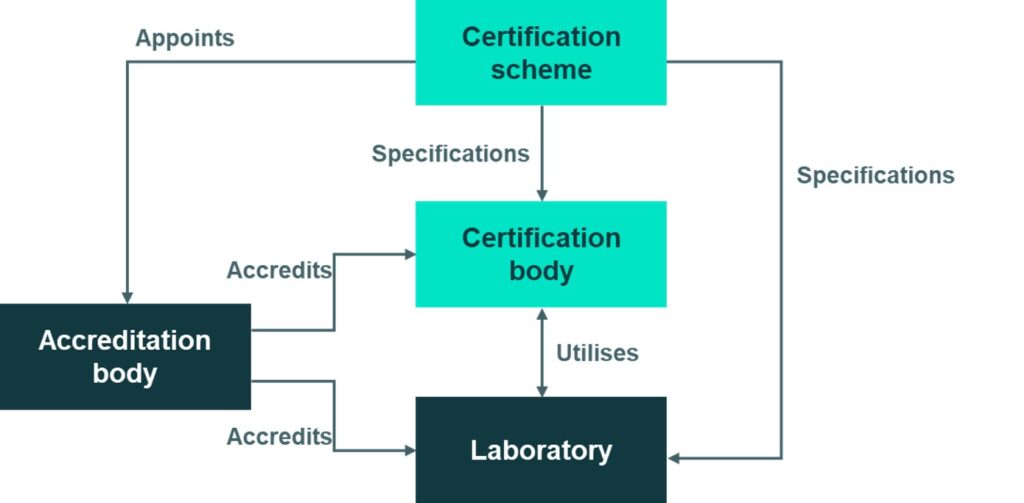
Figura 2: Estructura básica de un sistema de certificación.
El sistema de certificación es la organización que establece las normas para la certificación. Su ámbito de aplicación puede ser limitado; por ejemplo, la Administración de Seguridad en el Transporte (TSA) especifica sus requisitos para la aceptación del carné de conducir móvil (mDL) en los vuelos nacionales de EE. UU. O bien puede ser amplio, como el esquema del Marco de Confianza de Identidad y Atributos Digitales del Reino Unido (DIATF) para certificar todo tipo de servicios de verificación digital.
La certificación en sí la llevará a cabo un organismo de certificación. La norma ISO 17065 establece los requisitos que deben cumplir los organismos de certificación. Entre ellos se incluyen disponer de una estructura organizativa adecuada, un sistema de gestión y unos procesos para llevar a cabo la evaluación de la conformidad, así como garantizar que los evaluadores cuenten con las competencias y los conocimientos especializados necesarios. El objetivo es garantizar que la evaluación de la conformidad sea imparcial y coherente.
Un organismo de certificación puede optar por recurrir a los servicios de uno o varios laboratorios especializados. Por ejemplo, los ensayos técnicos de conformidad podrían ser realizados por un laboratorio acreditado según la norma ISO 17025.
El sistema de certificación podrá designar un organismo de acreditación para auditar a los organismos de certificación y a los laboratorios que formen parte del sistema de certificación. Los organismos de acreditación pueden ser organismos nacionales o no nacionales y cuentan con su propia norma de conformidad: la ISO 17011.
Los organismos de acreditación evalúan a los organismos de certificación en el marco de un sistema específico. Uno de los aspectos que evalúan es si estos cuentan con la competencia necesaria para llevar a cabo las actividades de certificación específicas que van a realizar. Es poco probable, por ejemplo, que un organismo de certificación especializado en la evaluación de suelos esté capacitado para evaluar soluciones de identidad digital. Esto no solo significa que solo determinados organismos de certificación podrán realizar certificaciones de identidad digital, sino que también implica que dichos organismos deben estar acreditados para cada esquema que deseen respaldar. Mientras el ámbito de la identidad digital siga estando fragmentado, esto podría suponer que los organismos de certificación que deseen tener un amplio alcance necesiten numerosas acreditaciones.
Se están adoptando varios enfoques:
- En Australia, la Comisión Australiana de Competencia y Consumo (ACCC) es el marco del Marco de Identidad Digital de Confianza (TDIF). En él se establecen los requisitos que deben cumplir los evaluadores independientes, exigiéndoles que cumplan normas específicas (por ejemplo, la norma ISO 17025 para ensayos biométricos). Al parecer, la ACCC no recurre a un organismo de acreditación independiente para acreditar a los evaluadores. Resulta algo confuso que el término «acreditación» se utilice para referirse a los servicios que se están evaluando, lo que difiere de la terminología de la ISO mencionada anteriormente.
- La Alianza FIDO gestiona tres programas de certificación. La Alianza FIDO es la titular del esquema. Es ella quien establece las normas. El esquema está supervisado por la Secretaría del Esquema FIDO. Las normas exigen que los laboratorios estén acreditados por un «programa de acreditación independiente» conforme a la norma ISO 17025, lo que sugiere que reconocen los esquemas existentes en el mercado.
- GlobalPlatform gestiona programas de certificación en materia de seguridad relacionados con el elemento seguro (SE) y el entorno de ejecución de confianza (TEE). Gestiona el organismo de certificación, que ha sido acreditado por un organismo de acreditación independiente y no nacional. Las normas de GlobalPlatform exigen que los laboratorios estén acreditados según la norma ISO 17025 por un organismo de acreditación nacional, pero permiten que dichas acreditaciones tengan un alcance técnico diferente.
- En la UE, el Reglamento eIDAS y los actos de ejecución asociados establecen que los Estados miembros son responsables de crear sistemas de certificación basados en la norma ISO 17065, con especial atención a la seguridad. Sin embargo, los Estados miembros por sí solos no pueden abordar la interoperabilidad a nivel de la UE.
- En EE. UU., el creciente número de implementaciones de mDL podría considerarse como sistemas definidos por los estados. Existe una armonización en torno a las normas ISO 18013 y la AAMVA está colaborando en la coordinación, pero ninguna organización está estableciendo normas de certificación para el ecosistema en su conjunto, salvo la TSA en su contexto específico.
Aunque la ISO ha establecido estructuras estandarizadas para los sistemas de certificación, no existe una armonización completa en el mercado.
A medida que la identidad digital se vuelve cada vez más crucial para garantizar la seguridad de las interacciones en línea, los esquemas de certificación sólidos y fiables no solo son beneficiosos, sino que son esenciales. En Fime, colaboramos estrechamente con nuestros clientes y socios para crear esquemas de certificación de identidad digital estandarizados que respalden el rápido crecimiento de las soluciones de identidad digital en los próximos años, impulsado por la normativa y la demanda.
Ponte en contacto con nosotros si quieres saber más.



