

L'identité numérique est un écosystème en pleine expansion, mais encore fragmenté. Partout dans le monde, de nombreuses initiatives sont en cours visant à créer des identités numériques réutilisables et les infrastructures permettant leur utilisation. Certaines de ces initiatives sont portées par le secteur public, d'autres par le secteur privé. Certaines s'articulent autour du concept de « portefeuille numérique », tandis que d'autres s'appuient davantage sur les API.
L'interopérabilité et la confiance seront les clés du succès de ces initiatives. Une adoption à grande échelle ne sera possible que lorsque les identités numériques réutilisables fonctionneront de manière transparente, quel que soit le contexte dans lequel elles sont présentées. Il est également indispensable que tant l'utilisateur qui présente son identité que les parties qui s'appuient sur des données d'identité numérique vérifiées aient suffisamment confiance dans la sécurité et la fiabilité de ces solutions.
C'est pourquoi nous avons besoin de systèmes de certification : pour garantir que les solutions répondent aux normes requises avant leur mise en production. La nécessité de ces systèmes de certification est clairement illustrée dans le domaine des paiements, où les certifications d'interopérabilité et de sécurité jouent un rôle essentiel depuis de nombreuses années.
La certification de l'identité numérique est un domaine en pleine évolution, mais on commence à entrevoir la portée et l'approche nécessaires à mesure que l'identité numérique prend de l'ampleur.
Définition du champ d'application de la certification.
Le champ d'application de la certification devrait inclure tous les éléments nécessaires pour garantir le bon fonctionnement du dispositif à grande échelle.
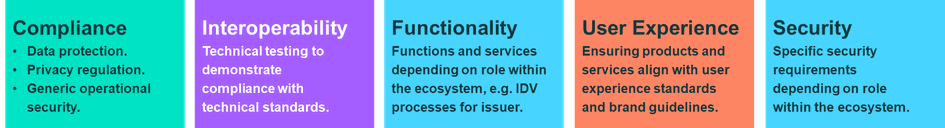
Figure 3 : Portée potentielle d'un système de certification.
Les domaines pouvant faire l'objet d'une certification sont notamment les suivants :
- Conformité – des solutions d'audit pour garantir la fiabilité opérationnelle.
- Interopérabilité : vérification de la conformité des solutions aux spécifications techniques.
- Fonctionnalité – solutions d'audit permettant d'obtenir une assurance sur les aspects fonctionnels, tels que les processus de vérification de l'identité.
- Expérience utilisateur – évaluation de l'expérience utilisateur au regard de l'image de marque ou de la facilité d'utilisation
- Sécurité – évaluation de la sécurité technique des systèmes et des composants.
Le champ d'application exact dépendra du programme. Par exemple, le programme canadien programme canadien « Voila Verified » évalue les solutions par rapport au Cadre de confiance pancanadien, qui est indépendant de toute technologie. Son champ d’application inclut donc la conformité et la sécurité, mais pas l’interopérabilité.
Mise en place d'une démarche de certification.
Le champ d'application de la certification devrait inclure tous les éléments nécessaires pour garantir le bon fonctionnement du dispositif à grande échelle.
La structure de base de la certification est la suivante :
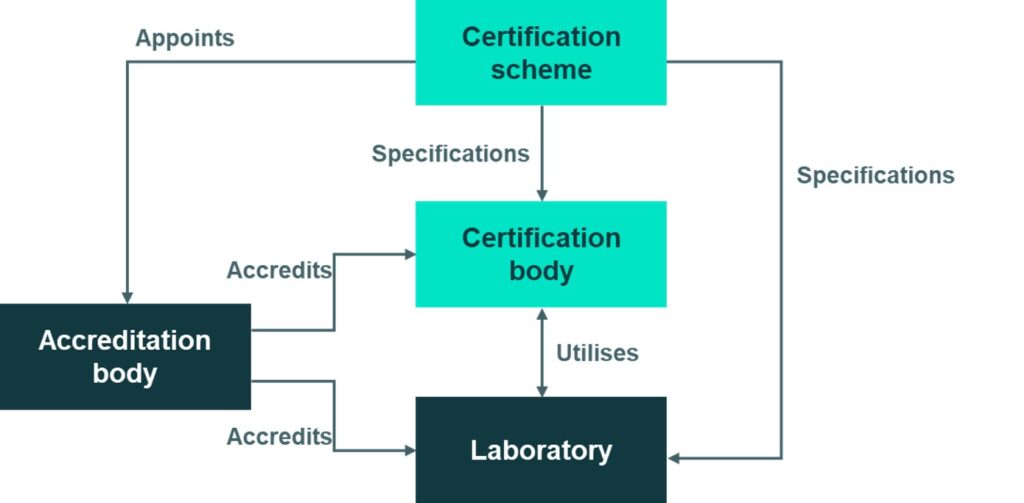
Figure 2 : Structure de base d'un système de certification.
L'organisme de certification est l'entité qui définit les règles de certification. Son champ d'application peut être restreint, comme dans le cas de la Transportation Security Administration (TSA) qui précise ses exigences relatives à l’acceptation du permis de conduire mobile (mDL) pour les vols intérieurs aux États-Unis. Il peut également être plus large, comme le cadre britannique « Digital Identity and Attributes Trust Framework » (DIATF), destiné à certifier tous les types de services de vérification numérique.
La certification proprement dite sera réalisée par un organisme de certification. La norme ISO 17065 définit les exigences applicables aux organismes de certification. Elle prévoit notamment la mise en place d’une structure organisationnelle appropriée, d’un système de gestion et de processus permettant de mener à bien l’évaluation de la conformité, ainsi que la garantie que les évaluateurs possèdent les compétences et l’expertise nécessaires. L’objectif est de garantir que l’évaluation de la conformité soit à la fois impartiale et cohérente.
Un organisme de certification peut choisir de faire appel aux services d'un ou plusieurs laboratoires spécialisés. Par exemple, les essais techniques de conformité pourraient être réalisés par un laboratoire accrédité selon la norme ISO 17025.
Le système de certification peut désigner un organisme d'accréditation chargé de contrôler les organismes de certification et les laboratoires qui font partie du système de certification. Les organismes d'accréditation peuvent être nationaux ou étrangers et sont soumis à leur propre norme de conformité : la norme ISO 17011.
Les organismes d'accréditation évaluent les organismes de certification dans le cadre d'un référentiel spécifique. L'un des aspects qu'ils examinent consiste à déterminer si ces derniers disposent des compétences nécessaires pour mener à bien les activités de certification spécifiques qu'ils seront amenés à réaliser. Un organisme de certification spécialisé dans l’évaluation des sols, par exemple, n’est probablement pas en mesure d’évaluer des solutions d’identité numérique. Cela signifie non seulement que seuls certains organismes de certification seront en mesure de délivrer des certifications d’identité numérique, mais aussi que ces organismes doivent être accrédités pour chaque référentiel qu’ils souhaitent prendre en charge. Tant que le secteur de l’identité numérique restera fragmenté, cela pourrait impliquer que de nombreuses accréditations soient nécessaires pour les organismes de certification qui souhaitent avoir une large portée.
Plusieurs approches sont actuellement mises en œuvre :
- En Australie, la Commission australienne de la concurrence et de la consommation (ACCC) est l' organisme de référence du cadre d’identité numérique de confiance (Trusted Digital Identity Framework, TDIF). Elle définit les exigences applicables aux évaluateurs indépendants, leur imposant de respecter des normes spécifiques (par exemple, la norme ISO 17025 pour les essais biométriques). L’ACCC ne semble pas faire appel à un organisme d’accréditation indépendant pour accréditer les évaluateurs. Ce qui prête quelque peu à confusion, c’est que le terme « accréditation » est utilisé pour désigner les services faisant l’objet de l’évaluation, ce qui s’écarte de la terminologie ISO mentionnée ci-dessus.
- L'Alliance FIDO gère trois programmes de certification. L’Alliance FIDO est le propriétaire du référentiel. C’est elle qui en définit les règles. Le référentiel est supervisé par le Secrétariat du référentiel FIDO. Les règles exigent que les laboratoires soient accrédités par un « programme d’accréditation tiers » conforme à la norme ISO 17025, ce qui suggère qu’ils reconnaissent les référentiels existants sur le marché.
- GlobalPlatform gère des programmes de certification en matière de sécurité liés à l'élément sécurisé (SE) et à l'environnement d'exécution fiable (TEE). L'organisation gère l'organisme de certification, qui a été accrédité par un organisme d'accréditation indépendant et non national. Les règles de GlobalPlatform exigent que les laboratoires soient accrédités selon la norme ISO 17025 par un organisme d'accréditation national, mais autorisent ces accréditations à avoir un champ d'application technique différent.
- Au sein de l'Union européenne, le règlement eIDAS et les actes d'exécution associés confèrent aux États membres la responsabilité de mettre en place des systèmes de certification fondés sur la norme ISO 17065 et axés sur la sécurité. Les États membres ne peuvent toutefois pas, à eux seuls, garantir l'interopérabilité au niveau de l'Union européenne.
- Aux États-Unis, on peut considérer le nombre croissant de déploiements de mDL comme des systèmes définis au niveau des États. Il existe une harmonisation autour des normes ISO 18013 et l’AAMVA contribue à la coordination, mais aucune organisation ne fixe de règles de certification pour l’écosystème dans son ensemble – à l’exception de la TSA dans son contexte spécifique.
Bien que l’ISO ait établi des structures normalisées pour les systèmes de certification, l’harmonisation n’est pas totale au sein du marché.
Alors que l’identité numérique devient de plus en plus cruciale pour sécuriser les interactions en ligne, des systèmes de certification robustes et fiables ne sont pas seulement bénéfiques : ils sont essentiels. Chez Fime, nous travaillons en étroite collaboration avec nos clients et partenaires pour créer des systèmes de certification d’identité numérique normalisés, afin de soutenir la croissance rapide des solutions d’identité numérique au cours des prochaines années, sous l’impulsion de la réglementation et de la demande.
Contactez-nous si vous souhaitez en savoir plus.



