

A identidade digital é um ecossistema em rápido crescimento, mas ainda fragmentado. Em todo o mundo, há inúmeras iniciativas em andamento com o objetivo de criar identidades digitais reutilizáveis e estruturas nas quais elas possam ser utilizadas. Algumas dessas iniciativas são impulsionadas pelo setor público; outras, pelo setor privado. Algumas se baseiam na ideia de uma carteira digital; outras se concentram mais em APIs.
A chave para o sucesso dessas iniciativas será a interoperabilidade e a confiança. A adoção em larga escala só ocorrerá quando as identidades digitais reutilizáveis funcionarem de maneira integrada, independentemente de onde forem apresentadas. Além disso, é necessário que tanto o usuário que apresenta sua identificação quanto as partes que confiam nos dados de identidade digital verificados tenham confiança suficiente de que tais soluções são seguras e protegidas.
É por isso que precisamos de esquemas de certificação – para comprovar que as soluções atendem aos padrões exigidos antes de serem utilizadas em produção. A necessidade de esquemas de certificação fica claramente demonstrada no setor de pagamentos, onde tanto as certificações de interoperabilidade quanto as de segurança têm desempenhado um papel essencial há muitos anos.
A certificação de identidade digital é, por si só, um campo em constante evolução, mas já é possível vislumbrar o escopo e a abordagem necessários à medida que a identidade digital ganha escala.
Definição do escopo da certificação.
O escopo da certificação deve incluir todos os elementos necessários para garantir o bom funcionamento do sistema em grande escala.
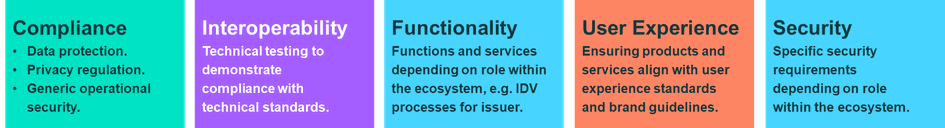
Figura 3: Escopo potencial de um esquema de certificação.
As áreas potenciais de certificação incluem:
- Conformidade – soluções de auditoria para obter garantia operacional.
- Interoperabilidade – testes para verificar se as soluções estão em conformidade com as especificações técnicas.
- Funcionalidade – soluções de auditoria para obter garantia em aspectos funcionais, como os processos de garantia de identidade.
- Experiência do usuário – avaliação da experiência do usuário em relação à identidade visual ou à usabilidade
- Segurança – avaliação da segurança técnica de sistemas e componentes.
O escopo exato dependerá do programa. Por exemplo, o canadense esquema canadense “Voila Verified” avalia as soluções com base no Pan-Canadian Trust Framework, que é independente de tecnologia. Portanto, seu escopo inclui conformidade e segurança, mas não interoperabilidade.
Estabelecimento de uma abordagem de certificação.
O escopo da certificação deve incluir todos os elementos necessários para garantir o bom funcionamento do sistema em grande escala.
A estrutura básica de certificação é a seguinte:
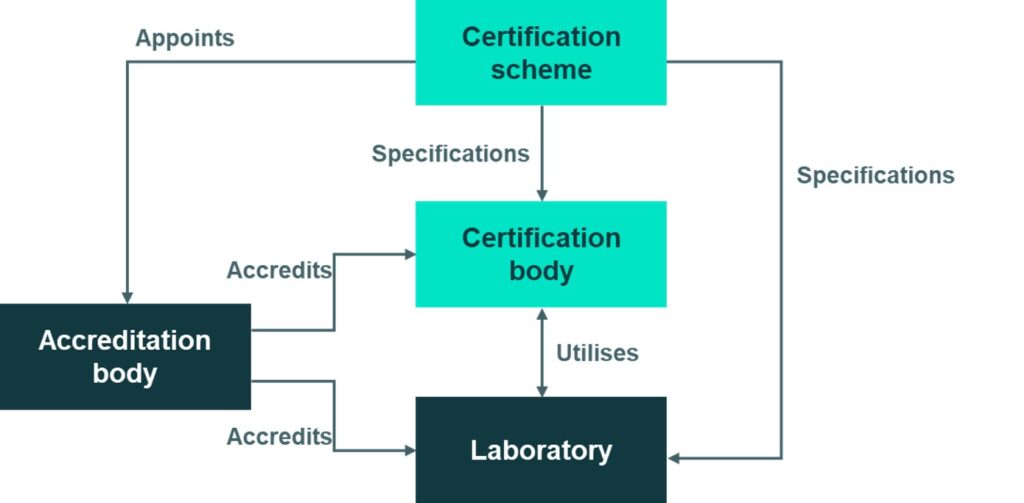
Figura 2: Estrutura básica de um esquema de certificação.
O Esquema de Certificação é a organização responsável por estabelecer as regras para a certificação. O escopo pode ser restrito, como no caso da Administração de Segurança nos Transportes (TSA), que especifica seus requisitos para a aceitação da Carteira de Motorista Móvel (mDL) em voos domésticos nos EUA. Ou pode ser amplo, como o esquema do Quadro de Confiança de Identidade e Atributos Digitais do Reino Unido (DIATF) para a certificação de todos os tipos de serviços de verificação digital.
A certificação em si será realizada por um Órgão de Certificação. A norma ISO 17065 estabelece os requisitos para os Órgãos de Certificação. Isso inclui a exigência de uma estrutura organizacional adequada, um sistema de gestão, processos para a realização da avaliação da conformidade e a garantia de que os avaliadores possuam as competências e os conhecimentos especializados necessários. O objetivo é garantir que a avaliação da conformidade seja imparcial e consistente.
Um Órgão de Certificação pode optar por recorrer aos serviços de um ou mais laboratórios especializados. Por exemplo, os testes técnicos de conformidade poderiam ser realizados por um laboratório acreditado segundo a norma ISO 17025.
O Esquema de Certificação pode designar um Órgão de Acreditação para auditar os Órgãos de Certificação e os laboratórios que fazem parte do esquema de certificação. Os Órgãos de Acreditação podem ser nacionais ou estrangeiros e devem seguir sua própria norma de conformidade – a ISO 17011.
Os Órgãos de Acreditação avaliam os Órgãos de Certificação no contexto de um esquema específico. Um dos aspectos que avaliam é se esses Órgãos de Certificação possuem competência para realizar as atividades específicas de certificação que irão desempenhar. Um Organismo de Certificação especializado em avaliação de solo, por exemplo, provavelmente não está preparado para avaliar soluções de identidade digital. Isso não significa apenas que apenas determinados Organismos de Certificação poderão realizar certificações de identidade digital. Significa também que esses Organismos de Certificação precisam ser acreditados para cada esquema que desejam apoiar. Enquanto o setor de identidade digital permanecer fragmentado, isso pode significar que serão necessárias muitas acreditações para os Organismos de Certificação que desejam ter um amplo alcance.
Existem várias abordagens sendo adotadas:
- Na Austrália, a Comissão Australiana de Concorrência e Consumidores (ACCC) é o esquema para a Estrutura de Identidade Digital Confiável (TDIF). Ela estabelece os requisitos para avaliadores independentes, exigindo que cumpram normas específicas (por exemplo, a ISO 17025 para testes biométricos). A ACCC parece não recorrer a um órgão de acreditação independente para credenciar os avaliadores. De forma um tanto confusa, o termo “acreditação” é usado para os serviços que estão sendo avaliados, o que diverge da terminologia da ISO mencionada acima.
- A FIDO Alliance administra três programas de certificação. A Aliança FIDO é a proprietária do esquema. Ela define as regras. O esquema é supervisionado pelo Secretariado do Esquema FIDO. As regras exigem que os laboratórios sejam credenciados por um “programa de credenciamento independente” de acordo com a norma ISO 17025, o que sugere que eles reconhecem os esquemas existentes no mercado.
- A GlobalPlatform administra esquemas de certificação relacionados à segurança no que diz respeito ao Elemento Seguro (SE) e ao Ambiente de Execução Confiável (TEE). Ela administra o Órgão de Certificação, que foi acreditado por um órgão de acreditação independente e não nacional. As normas da GlobalPlatform exigem que os laboratórios sejam acreditados de acordo com a norma ISO 17025 por um órgão de acreditação nacional, mas permitem que essas acreditações tenham um escopo técnico diferente.
- Na UE, o Regulamento eIDAS e os atos de execução associados atribuem aos Estados-Membros a responsabilidade de criar esquemas de certificação baseados na norma ISO 17065, com ênfase na segurança. Os Estados-Membros, individualmente, não podem, no entanto, garantir a interoperabilidade em nível da UE.
- Nos EUA, é possível considerar o número crescente de implementações de mDL como esquemas definidos pelos estados. Há um alinhamento em torno das normas ISO 18013, e a AAMVA está auxiliando na coordenação, mas nenhuma organização está estabelecendo regras de certificação para o ecossistema como um todo — com exceção da TSA, em seu próprio contexto específico.
Embora a ISO tenha estabelecido estruturas padronizadas para esquemas de certificação, não há um alinhamento completo no mercado.
À medida que a identidade digital se torna cada vez mais essencial para garantir a segurança das interações on-line, esquemas de certificação robustos e confiáveis não são apenas benéficos — eles são essenciais. Na Fime, estamos trabalhando em estreita colaboração com nossos clientes e parceiros para criar esquemas padronizados de certificação de identidade digital, a fim de apoiar o rápido crescimento das soluções de identidade digital nos próximos anos, impulsionado pela regulamentação e pela demanda.
Entre em contato se quiser saber mais.



