

デジタルIDは、急速に成長しつつあるものの、依然として断片化されたエコシステムです。世界中で、再利用可能なデジタルIDとその利用基盤を構築することを目的とした数多くの取り組みが進められています。これらの取り組みの中には、公共部門が主導するものもあれば、民間部門が主導するものもあります。デジタルウォレットを中核とするものもあれば、APIに重点を置いているものもあります。
こうした取り組みの成功の鍵となるのは、相互運用性と 信頼です。再利用可能なデジタルIDが、提示される場所を問わずシームレスに機能して初めて、大規模な普及が実現します。また、IDを提示するユーザーと、検証済みのデジタルIDデータに依存する双方の当事者が、こうしたソリューションが安全かつ確実であると十分に確信できる必要があります。
だからこそ、認証制度が必要なのです。つまり、ソリューションが本番環境で利用される前に、必要な基準を満たしていることを実証するためです。認証制度の必要性は、決済分野において明確に示されています。この分野では、長年にわたり、相互運用性およびセキュリティに関する認証が不可欠な役割を果たしてきました。
デジタルID認証はそれ自体が進化を続ける分野ですが、デジタルIDが普及・拡大するにつれて、その範囲や必要なアプローチについて、徐々に輪郭が明らかになってきています。
認証の範囲の定義。
認証の範囲には、当該スキームが大規模に円滑に機能するために必要なすべての要素を含めるべきである。
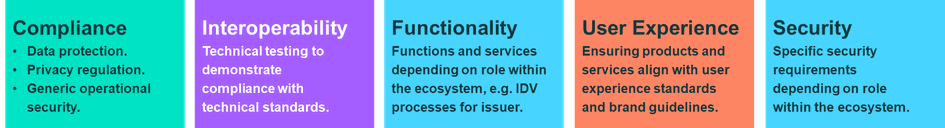
図3:認証スキームの想定される適用範囲。
認定の対象となり得る分野には、以下のものが含まれます:
- コンプライアンス – 業務上の保証を得るための監査ソリューション。
- 相互運用性 – ソリューションが技術仕様に準拠しているかどうかを検証すること。
- 機能性 – 身元確認プロセスなどの機能面における保証を得るための監査ソリューション。
- ユーザー体験 – ブランディングやユーザビリティの観点からユーザー体験を検証する
- セキュリティ – システムおよびコンポーネントの技術的なセキュリティを評価すること。
具体的な適用範囲は制度によって異なります。例えば、カナダの 「Voila Verified」 スキームでは、技術に依存しない「Pan-Canadian Trust Framework」に基づいてソリューションを評価します。したがって、その適用範囲にはコンプライアンスとセキュリティが含まれますが、相互運用性は含まれません。
認証アプローチの確立。
認証の範囲には、当該スキームが大規模に円滑に機能するために必要なすべての要素を含めるべきである。
基本的な認定体系は以下の通りです:
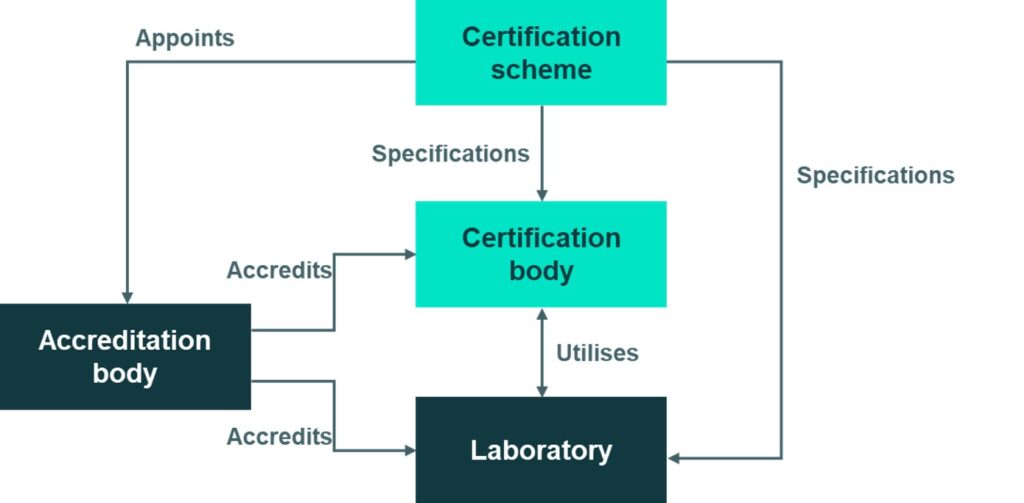
図2:認証スキームの基本構造。
認証スキームとは、認証に関する規則を定める組織のことです。その適用範囲は狭い場合もあります。例えば、米国運輸保安局(TSA)が自社の 要件 を規定しているように、範囲が狭い場合もあります。あるいは、英国のデジタルIDおよび属性トラスト・フレームワーク(DIATF)スキームのように、あらゆる種類のデジタル検証サービスを認証するといった、広範な範囲をカバーする場合もあります。
認証自体は、認証機関によって実施されます。ISO 17065 は、認証機関に対する要件を定めています。これには、適切な組織体制、マネジメントシステム、適合性評価を実施するためのプロセスを整備すること、および評価者が必要な技能と専門知識を有していることを確保することが含まれます。その目的は、適合性評価が公平かつ一貫性のあるものであることを保証することにあります。
認証機関は、1つまたは複数の専門試験所のサービスを利用することを選択できる。例えば、技術的適合性試験は、ISO 17025の認定を受けた試験所によって実施される場合がある。
認証スキームは、当該スキームに加盟する認証機関および試験所を監査するため、認定機関を指定することができる。認定機関は、国内機関または国外機関のいずれでもよく、独自の適合基準(ISO 17011)を有している。
認定機関は、特定のスキームの枠組みの中で認証機関を評価します。評価項目の一つは、認証機関が今後実施する特定の認証活動を行うための能力を備えているかどうかです。 例えば、土壌評価を専門とする認証機関が、デジタルIDソリューションを評価する能力を備えている可能性は低いでしょう。これは、特定の認証機関のみがデジタルID認証を実施できることを意味するだけでなく、それらの認証機関が支援を希望するすべてのスキームについて認定を受ける必要があることも意味します。デジタルID分野が依然として細分化されている現状では、幅広い分野をカバーしたいと考える認証機関にとって、多数の認定が必要となる可能性があります。
現在、いくつかのアプローチが試みられています:
- オーストラリアでは、オーストラリア競争・消費者委員会(ACCC)が 「トラステッド・デジタル・アイデンティティ・フレームワーク(TDIF)」の として機能している。「信頼できるデジタルIDフレームワーク(TDIF)」の要件を定めており、独立した評価者に対し、特定の基準(例:生体認証試験に関するISO 17025)を満たすことを求めている。ACCCは、評価者の認定に独立した認定機関を利用していないようだ。やや紛らわしい点として、「認定(accreditation)」という用語が評価対象となるサービス自体に対して使用されており、これは前述のISOの用語法とは異なっている。
- FIDOアライアンスは3つの 認証プログラムを運営していますを運営しています。FIDOアライアンスはスキームの所有者であり、規則を定めています。このスキームはFIDOスキーム事務局によって監督されています。規則では、ISO 17025に準拠した「第三者認定プログラム」によって認定された試験所が求められており、これは市場におけるスキームを認めていることを示唆しています。
- GlobalPlatformは、セキュアエレメント(SE)およびトラステッド実行環境(TEE)技術に関連するセキュリティ関連の認証スキームを運営しています。同団体は認証機関を運営しており、独立した非国家の認定機関から認定を受けています。GlobalPlatformの規則では、試験所が国家認定機関によるISO 17025に基づく認定を受けていることを要求していますが、その認定の技術的範囲が異なっていても構わないとしています。
- EUでは、eIDAS規則および関連する実施法令により、加盟国はセキュリティを重視したISO 17065に基づく認証スキームを策定する責任を負っています。しかし、個々の加盟国だけでは、EUレベルでの相互運用性に対応することはできません。
- 米国では、増加しつつあるmDLの導入事例を、各州が独自に定義したスキームと見なすことができます。ISO 18013規格に沿った取り組みが進められており、AAMVAが調整役を担っていますが、TSAが独自の文脈において定めているものを除き、エコシステム全体に対する認証ルールを策定している組織は存在しません。
ISOは認証スキームの標準化された枠組みを確立していますが、市場内での完全な統一は図られていません。
オンライン上のやり取りの安全性を確保する上でデジタルIDの重要性がますます高まる中、堅牢で信頼性の高い認証スキームは、単に有益であるだけでなく、不可欠なものとなっています。Fimeでは、規制や需要に後押しされ、今後数年間で急速に成長するデジタルIDソリューションを支えるため、顧客やパートナーと緊密に連携し、標準化されたデジタルID認証スキームの構築に取り組んでいます。
お問い合わせ 詳細をお知りになりたい場合は、ぜひご連絡ください。



